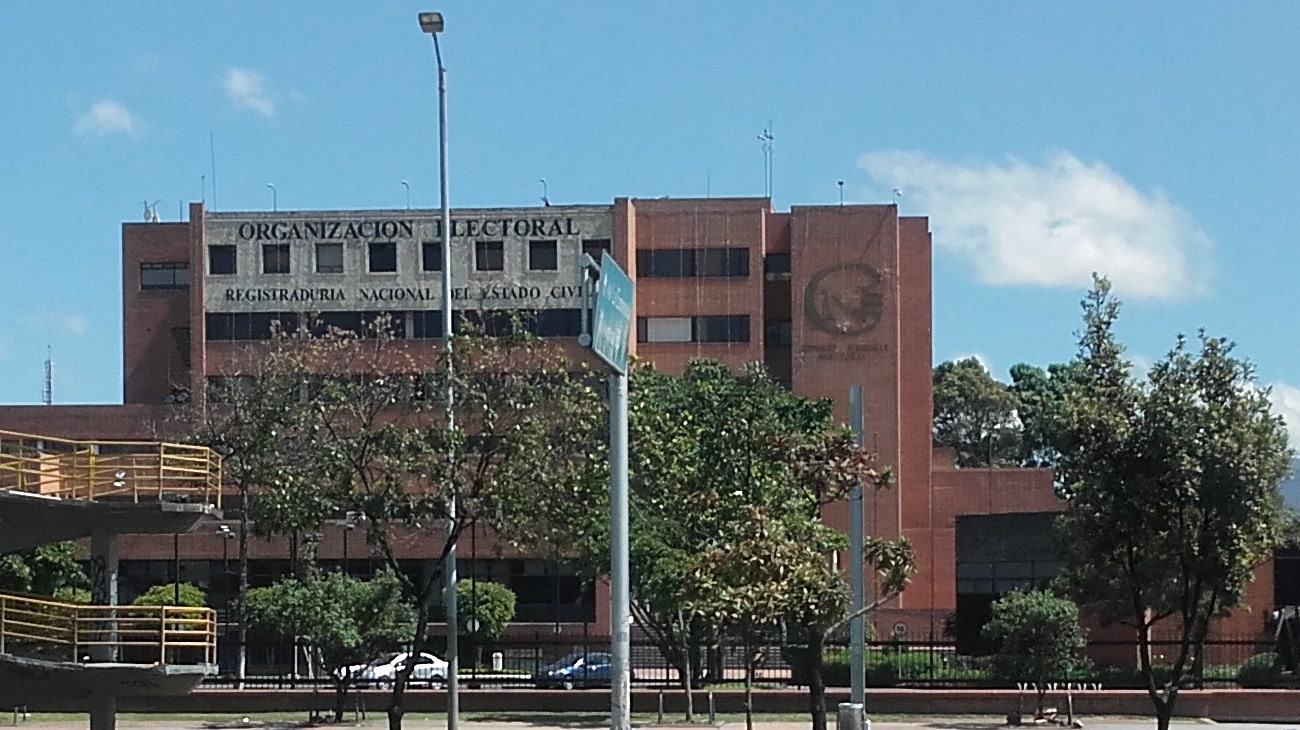

La Registraduría Nacional del Estado Civil negó el 5 de noviembre que sus sistemas hayan sido hackeados. Antes, un vendedor anónimo había anunciado en internet una base con datos de 41,4 millones de colombianos. Nada de lo que ofrece está probado.
El anuncio apareció en la madrugada del 4 de noviembre en un foro clandestino de bases robadas. Según los medios especializados MuchoHacker y CiberLATAM, que lo vieron, habla de 41.415.693 registros con fotos y huellas. La cuenta dice haber entrado por una «API vulnerable». Según la cuenta Dark Web Intelligence, citada por CiberLATAM, pide unos US$20.000.
Según el vendedor, cada registro trae el tipo y número de documento y el nombre completo. También incluye fecha y lugar de nacimiento, fecha y lugar de expedición, y si la cédula está vigente. Además ofrece una herramienta para consultar por número de cédula.
La Registraduría respondió en su cuenta de X el 5 de noviembre, a las 6:19 p. m. Su comunicado dice: «Tras los análisis y verificación de seguridad institucional no se identificó ninguna intrusión ni acceso no autorizado a sus sistemas de información».
La entidad explicó que revisó los registros de auditoría y los mecanismos de monitoreo. También revisó la trazabilidad de los accesos y las evidencias digitales disponibles, «sin encontrar indicios de vulneración». Agregó: «Continuaremos monitoreando permanentemente el acceso a nuestras bases de datos».
Hay varias señales que piden cautela. La cifra del anuncio es casi igual a la del censo electoral de 2026, de 41.421.973 habilitados. De ellos, 40.007.312 están en el país y 1.414.661 en el exterior. La diferencia es de 6.280 personas, y ese censo es público desde el 30 de abril.
MuchoHacker revisó las fichas de muestra. La del presidente Abelardo de la Espriella trae los datos de su padre, no los suyos. La de Gustavo Petro contiene información pública desde 2022. Ese medio también reporta que la imagen principal del aviso fue hecha con inteligencia artificial. Lleva el logo de la Registraduría.
MuchoHacker añade que la cuenta del vendedor se creó en octubre y tiene nueve publicaciones.
Las fotos no bastan para descartar el anuncio. Según MuchoHacker, 1,45 terabytes entre 41,4 millones de personas dan unos 35 kilobytes por persona. Eso alcanza para una foto y un par de huellas comprimidas.
Publimetro recuerda que el archivo de la Registraduría es más grande que lo ofrecido. Según ese medio, el registrador Hernán Penagos habló en agosto de unos 60 millones de registros.
Una muestra real no demuestra que el vendedor tenga toda la base. Tampoco prueba que salió de la Registraduría. Pueden ser bases viejas o mezcladas, y solo un análisis forense puede aclararlo. La versión del vendedor no ha sido verificada de manera independiente.
MuchoHacker plantea una hipótesis, y es solo eso. La Registraduría ofrece validación de identidad y biometría a bancos, notarías y otras entidades. Una «API vulnerable» podría ser de un tercero conectado y no de la entidad. Como precedente cita a Ecuador. En mayo de 2025 hubo un anuncio de 14,8 millones de registros. Su Registro Civil dijo que no detectó accesos directos. También dijo que evaluaba fuentes externas e integraciones con terceros.
La Registraduría no ha dicho públicamente si el origen podría ser un tercero. MuchoHacker le envió preguntas por X el 5 de noviembre. La entidad respondió remitiendo a su comunicado.
Hasta las 4 de la tarde del 6 de noviembre no se conocía un pronunciamiento público de ColCERT, la Superintendencia de Industria y Comercio (SIC) ni la Policía sobre el caso.
Los datos biométricos, como las huellas, tienen un riesgo particular: no se pueden cambiar como una contraseña. Según MuchoHacker, la Ley 1581 de 2012 los clasifica como datos sensibles. Para ese medio, este es el patrón de estas filtraciones: «el daño cae sobre quien no tiene escoltas ni equipo de prensa».
«Nada de eso prueba que el ataque sea falso, pero tampoco que sea cierto».
MuchoHacker, medio especializado en ciberseguridad
Aunque la filtración no se confirme, hay medidas generales de seguridad que puedes tomar.
Revisa tus centrales de riesgo, donde puedes pedir tu reporte sin costo. Busca créditos que no reconoces y, si hay alguno, repórtalo de inmediato.
No confirmes tu identidad por llamada, WhatsApp o enlace. La fecha de expedición de tu cédula ya no es un secreto. Si alguien la recita para «verificarte», no prueba nada. Cuelga y llama tú al número oficial de la entidad.
Activa el doble factor en tu banco y en tu correo, y las alertas de movimientos de tu cuenta. Desconfía si tu línea pierde señal de repente, porque puede ser un duplicado de SIM.
Si crees que usaron tus datos sin permiso, puedes quejarte ante la SIC. Su línea nacional es 018000910165, y en Bogotá, (601) 5920400.
Fuentes: Registraduría Nacional del Estado Civil, MuchoHacker, CiberLATAM, Publimetro, Infobae.