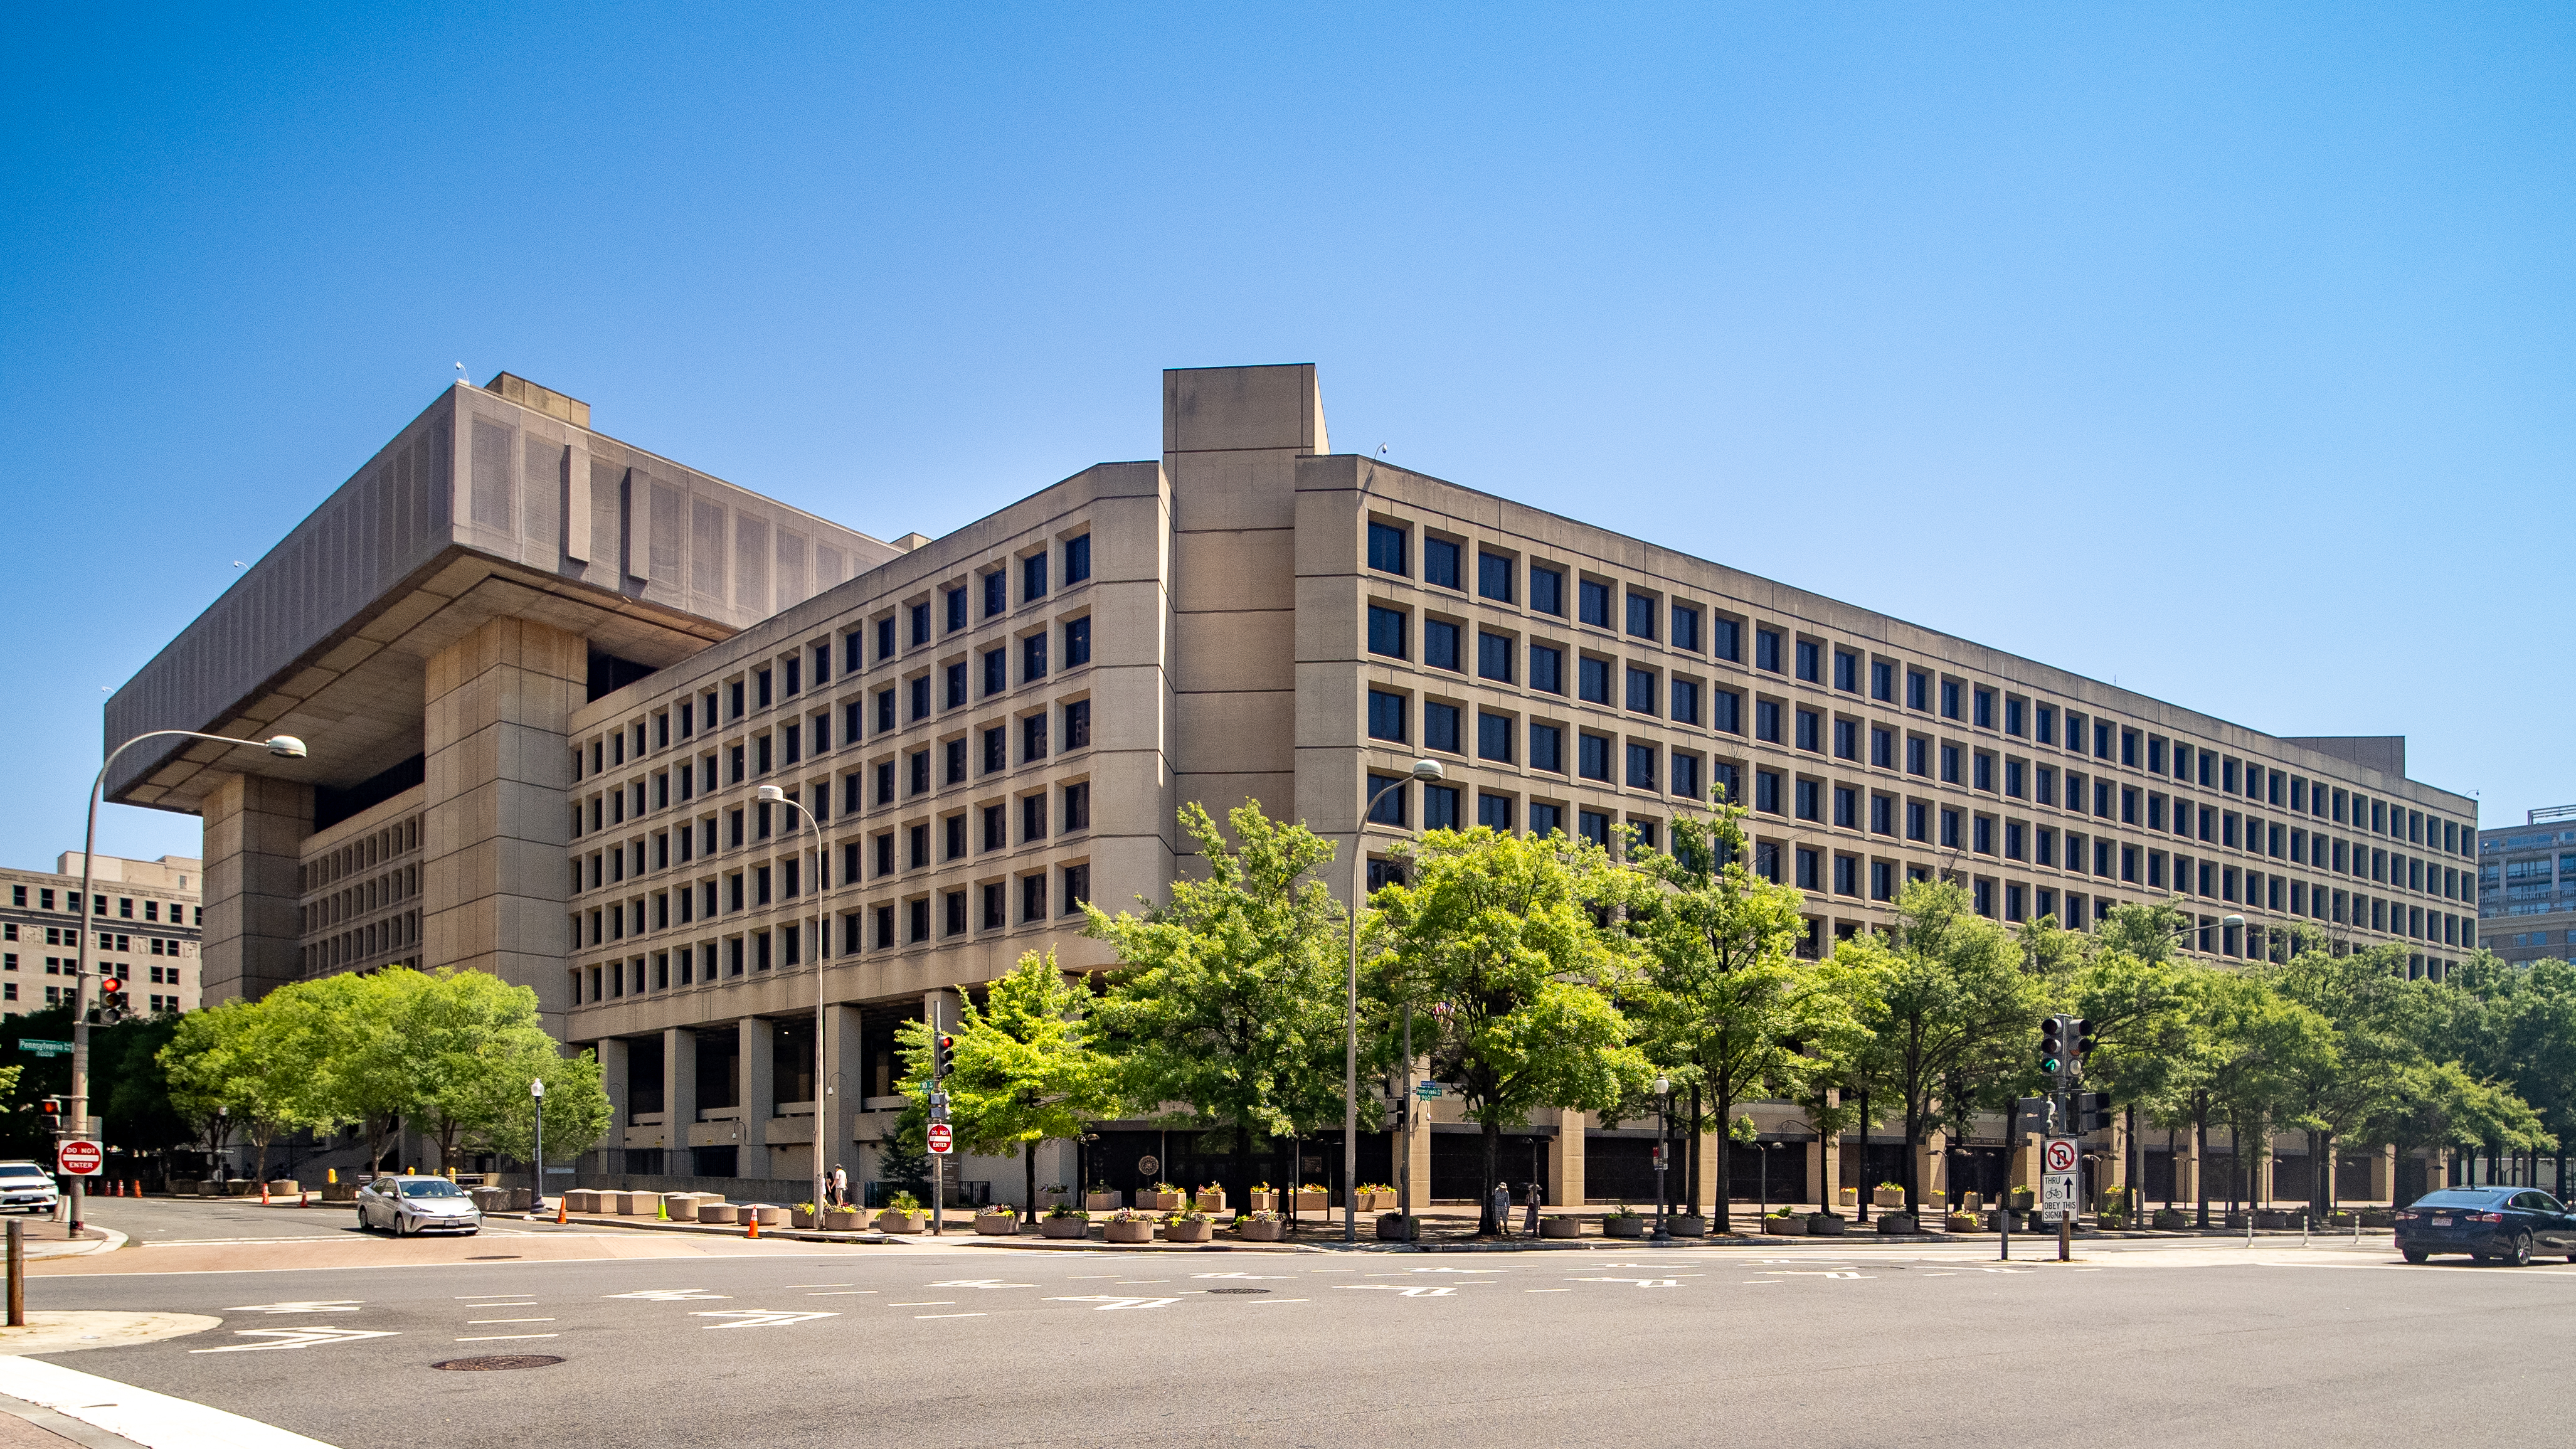
El FBI investiga una presunta intrusión en el National Crime Information Center (NCIC), la base de datos nacional con órdenes de captura, antecedentes y verificaciones de Estados Unidos. Así lo reportó CNN el viernes 20 de noviembre, con dos personas informadas sobre la investigación. Según los reportes, la brecha aparente se descubrió en los últimos días.
El FBI no ha confirmado ni comentado el caso. No respondió a las solicitudes de Reuters ni de CNN, y tampoco ha emitido un comunicado oficial. Hasta ahora no se ha identificado a los responsables ni se sabe si se robó o se alteró información.
Fox News, que cita tres fuentes, va más lejos: escribe que hackers «violaron» el sistema y que el FBI investiga el punto de entrada. Sin embargo, aún no está claro qué datos quedaron comprometidos. CNN y Reuters hablan de una brecha «presunta» o «aparente».
El presidente Donald Trump dijo el sábado 21 de noviembre, en una entrevista con Kayleigh McEnany en Fox, que acababa de enterarse del caso:
«Diré que no es bueno. No me gusta eso».
Donald Trump, presidente de Estados Unidos (declaración traducida por El Centavo)
El NCIC es un sistema nacional de información de justicia criminal. Lo opera la división de Servicios de Información de Justicia Criminal (CJIS) del FBI y enlaza a agencias de los 50 estados, el Distrito de Columbia y los territorios. Según una evaluación de impacto sobre privacidad del FBI y el Departamento de Justicia, de febrero de 2023, guarda registros de órdenes de captura, personas desaparecidas, vehículos y placas robados, armas, delincuentes sexuales registrados y órdenes de protección.
Fox News añade que la policía lo usa para rastrear fugitivos, vigilar a delincuentes sexuales y verificar si alguien falló una revisión de antecedentes para comprar armas. Exfuncionarios del FBI advirtieron, según los reportes, que un acceso no autorizado podría poner en riesgo la seguridad pública, en especial si los atacantes manipulan datos en los que confían los agentes.
De confirmarse, sería la segunda intrusión reciente a un sistema del FBI. En septiembre, el grupo de extorsión ShinyHunters accedió al sitio de empleos de la agencia y comprometió datos de empleados actuales y antiguos. Según Fox, el grupo dijo haber robado nombres, direcciones, números de Seguro Social y asignaciones de casi todos los agentes, una afirmación que no ha sido verificada.
Por ese caso, un ejecutivo canadiense de ciberseguridad fue arrestado el 8 de octubre, según Fox News, que cita a Reuters. Enfrenta cargos de conspiración de extorsión ligados a la investigación sobre ShinyHunters, y los registros del caso están sellados. El director del FBI, Kash Patel, lo anunció el 9 de octubre y dijo en un comunicado, traducido por El Centavo:
«Seguiremos trabajando de cerca con nuestros socios para desarticular lo que queda del grupo ShinyHunters y sus asociados, sin importar dónde operen».
Kash Patel, director del FBI
Por ahora, nadie ha dicho que el caso del NCIC esté conectado con ShinyHunters ni con el de septiembre. Tampoco hay un vínculo declarado con la caída global que afectó esta semana a cientos de millones de usuarios de Microsoft ni con la parálisis aérea que afectó a más de 18.000 vuelos en Estados Unidos. El Centavo ya explicó qué se sabe y qué no de esos fallos en [Una semana de fallos y ataques: qué es real, qué no se vincula y qué hacer](https://elcentavo.co/?p=38570).
Hasta ahora no se ha informado de afectación para Colombia. Según el documento del FBI, solo Canadá tiene acceso directo al NCIC. Los demás gobiernos extranjeros reciben información extraída del sistema caso por caso, y ese intercambio se enruta por la oficina de Interpol en Estados Unidos (USNCB INTERPOL).
Fuentes: CNN, Reuters, Fox News, FBI (evaluación de impacto sobre privacidad del NCIC), Departamento de Justicia de EE. UU.